Cyberrisico’s nemen toe – vooral door bots, en een beetje door mensen

De grootste drukte op internet komt niet langer van mensen. Botverkeer heeft het menselijke verkeer ingehaald, en dat verandert het cyberdreigingslandschap fundamenteel. Dat blijkt uit de jaarlijkse CISO Pulse van adviesbureau IG&H, waarvoor 27 securityleiders zijn bevraagd.
Securitymodellen zijn jarenlang ontworpen rond menselijk gedrag: de onbedachtzame klik, het hergebruikte wachtwoord. Maar internetverkeer bestaat steeds vaker uit machine-to-machine communicatie, aangedreven door agentische AI en autonome agents.
Voor securityteams betekent dat een groter aanvalsoppervlak en meer geautomatiseerde aanvallen. Ook wordt het steeds moeilijker om legitieme activiteit van kwaadwillig gedrag te onderscheiden.
Meer camera’s, minder zicht
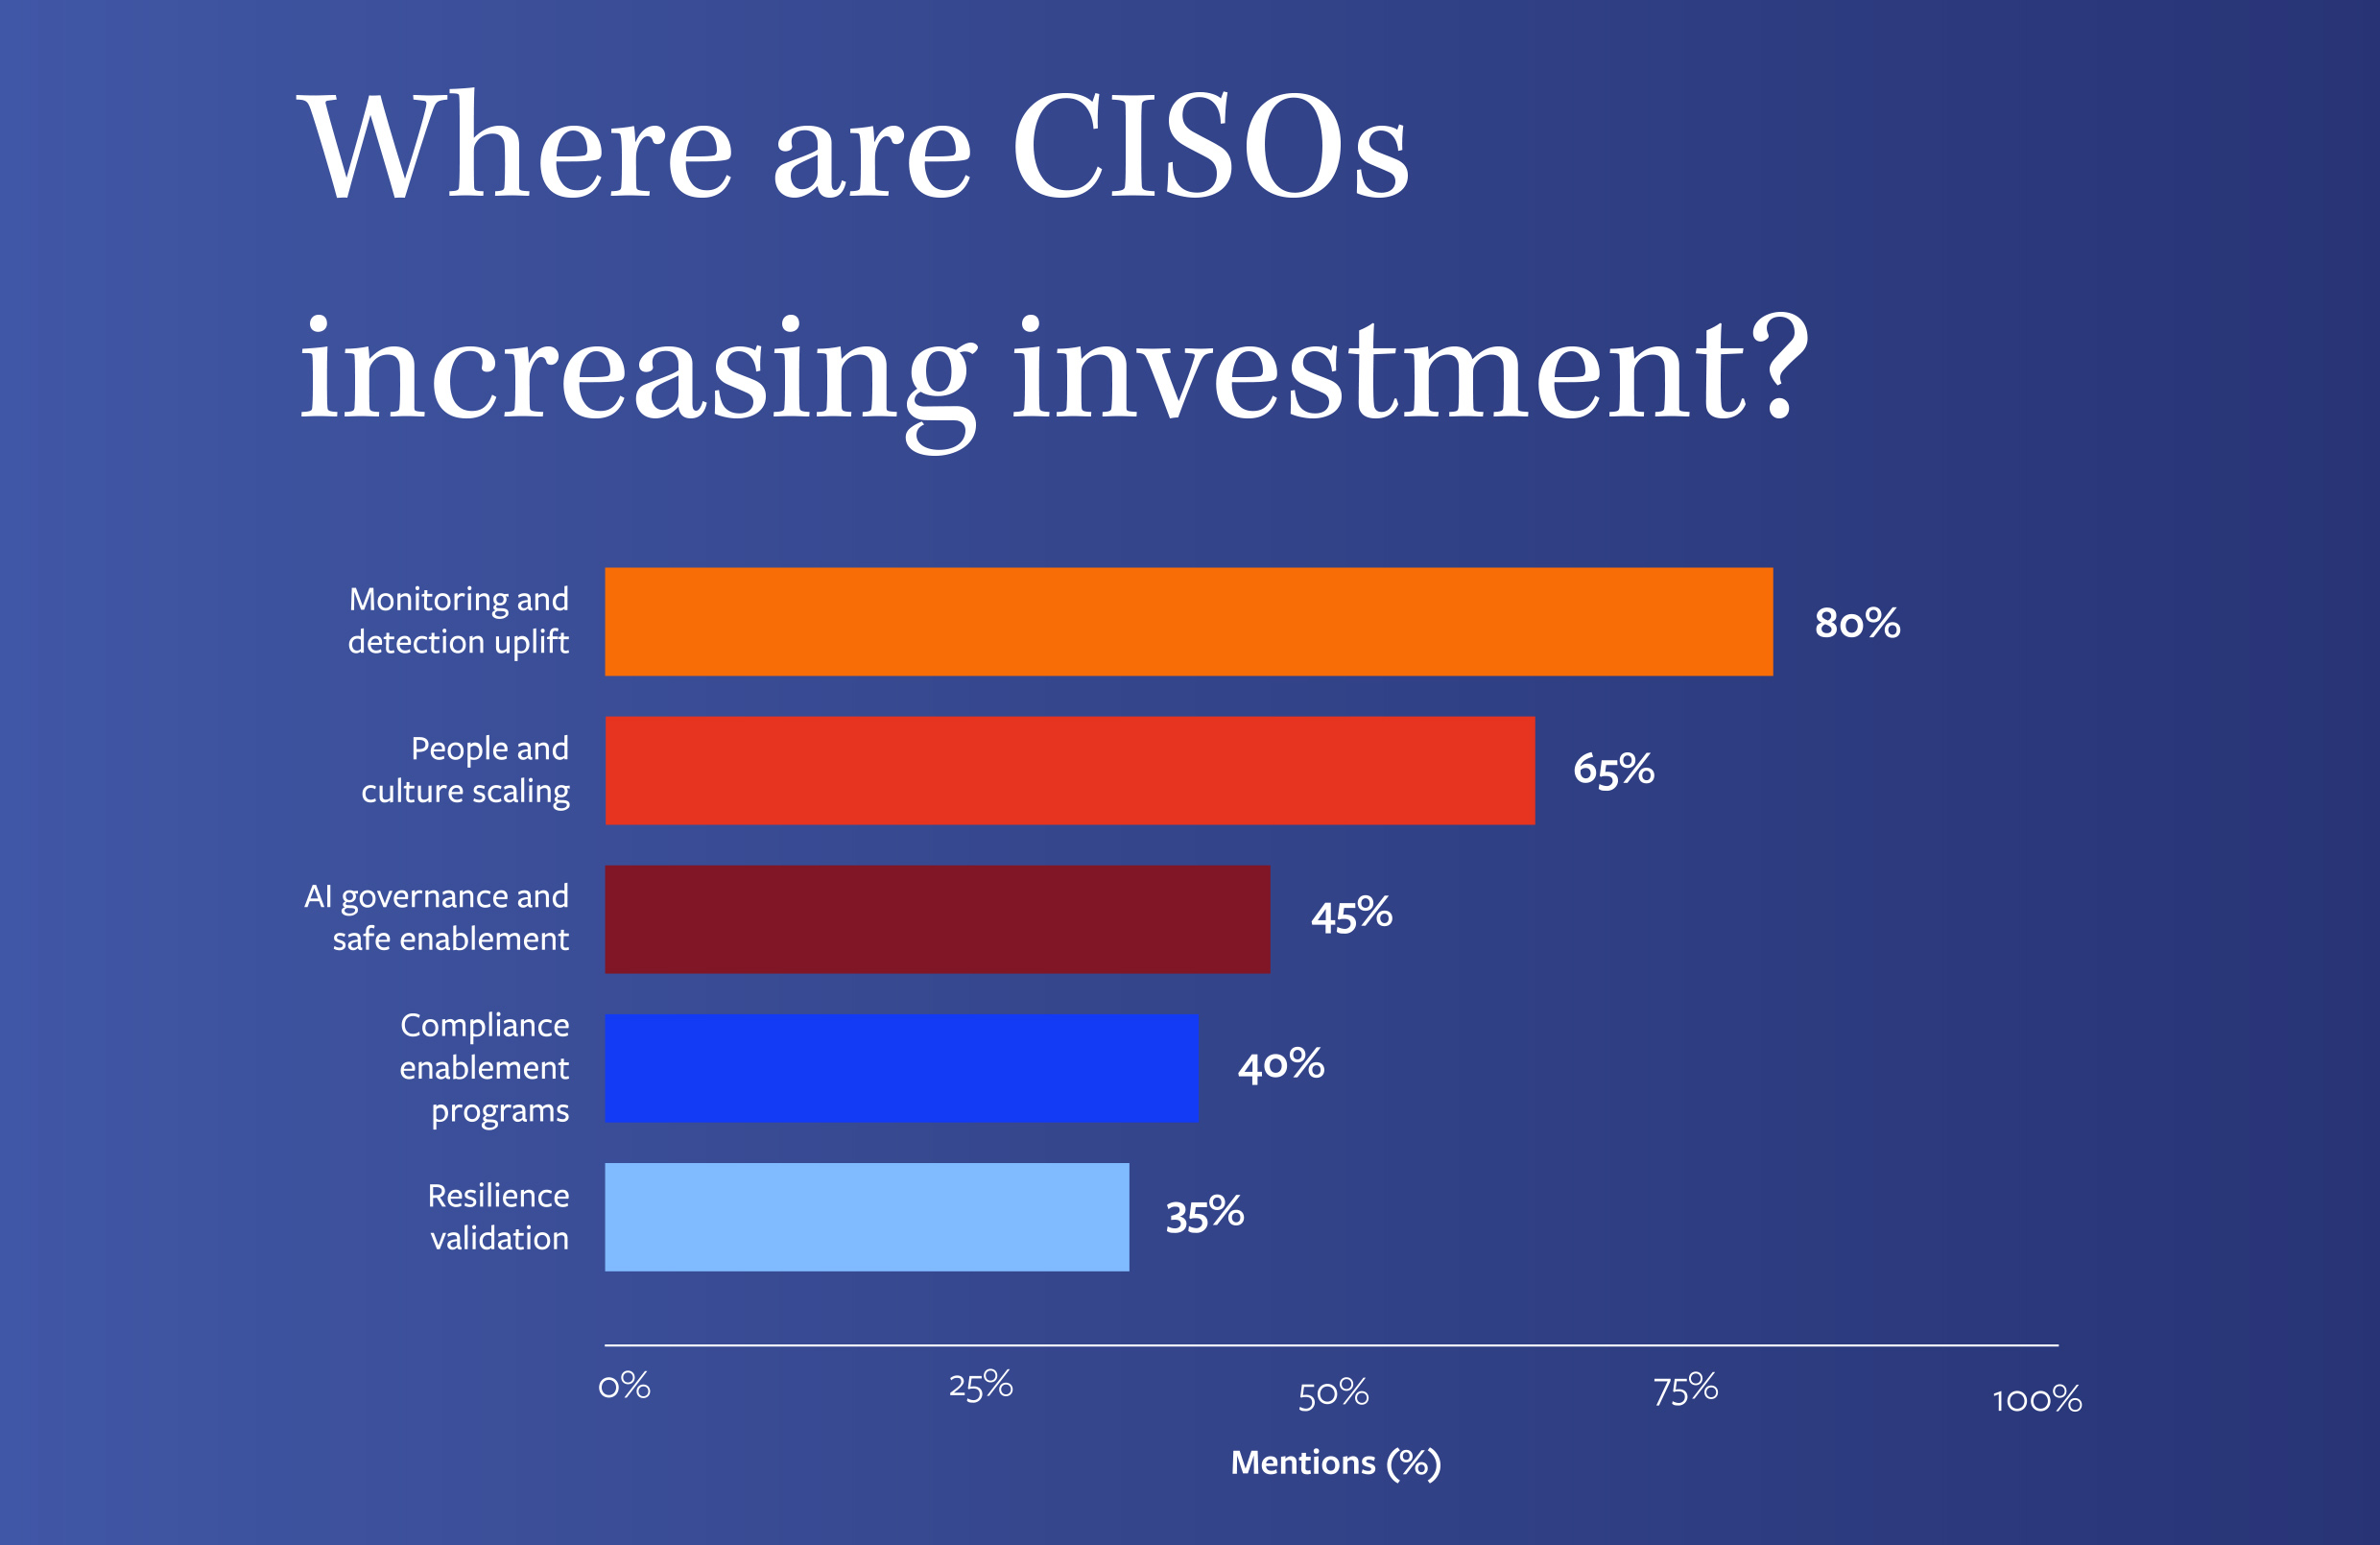
Dit snel veranderende dreigingslandschap verklaart ook grotendeels waar het securitygeld naartoe gaat. Monitoring is het belangrijkste investeringsgebied: 80% van de bevraagde professionals steekt extra geld in de effectiviteit van het security operations center (SOC), cloudmonitoring en threat exposure management.
Bots voeren verkenning, credential testing en API-misbruik uit op een schaal en snelheid die menselijke analisten niet kunnen bijbenen, waardoor de focus verschuift van perimeterbeveiliging naar continue detectie over complexe ketens.
Meer meten is echter niet hetzelfde als meer zien: de dekking groeit, de helderheid niet.
“Het blokkeren van aanvallen is niet het einddoel, maar het voortdurend opsporen van kwaadaardige automatisering die actief is binnen een steeds groter wordend aanvalsoppervlak”, zegt Davide Bonalumi, hoofd Cybersecurity bij IG&H. “Uitbestede SOC-modellen hebben echter nog steeds moeite om de groeiende hoeveelheden telemetrie om te zetten in tijdige, bruikbare inzichten.”
De mens als doelwit van machines
Ook de eigen medewerkers blijven een cruciaal onderdeel van cybersecurity. Bijna twee derde (65%) van de respondenten investeert extra in personeel en securitycultuur, deels gekoppeld aan compliance-eisen zoals DORA. Geautomatiseerde aanvallen ontwikkelen zich echter sneller dan organisaties hun mensen kunnen opleiden.
“We hebben het nog steeds over cyberbewustzijn, alleen verandert de aard van menselijke toegangsrisico’s fundamenteel, omdat mensen steeds vaker het doelwit worden van machines”, zegt Giovanni Ferronato, Senior Manager Cybersecurity bij IG&H. “Het realistische doel is nu om de gevolgen te beperken wanneer mensen het doelwit worden van steeds geavanceerdere, autonome aanvallers.”
Het risico zit ook binnen
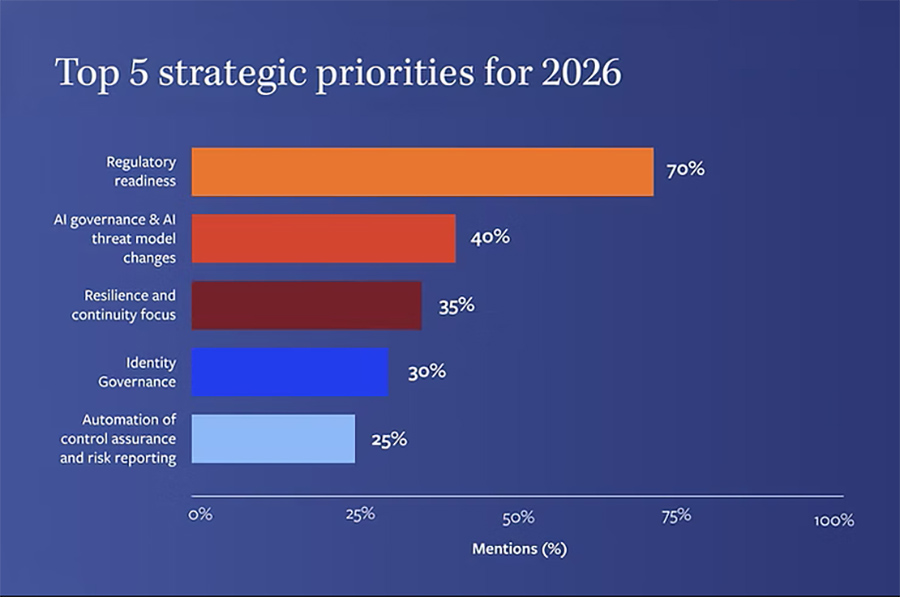
Niet elk gevaar komt van buiten. CISO’s noemen AI onvermijdelijk omdat medewerkers en business erom vragen, terwijl beleid en de volwassenheid rondom veilig gebruik achterblijven. Dat levert een intern risico op: personeel dat AI inzet voor code of configuratie zonder de uitkomst te doorgronden, en zo fouten introduceert die securityteams niet makkelijk kunnen detecteren.
Tegelijk verschuift het ijkpunt van voorkomen naar herstellen, waarbij steeds meer leiders vanuit een ‘assume compromise’-houding werken: niet de aanval zelf telt, maar hoe snel systemen weer draaien.
Onder de uiteenlopende prioriteiten ligt dezelfde onderstroom. “We zien dat AI-systemen niet alleen sneller en schaalbaarder worden, maar ook zelfstandiger opereren”, aldus Bonalumi. “Organisaties moeten zich niet langer alleen beschermen tegen menselijke aanvallers, maar tegen een continu opererend ecosysteem van autonome agents. Dat vraagt om een fundamenteel andere benadering van zichtbaarheid en controle.”